※当サイトには広告・PRを含む記事があります。本記事は一般的な情報提供を目的とし、特定のMLM会社やDBS・ADSで被害が発生したと示すものではありません。
MLMの資料請求やオンライン集客では、メール、SNS、メッセージアプリで案内を受け取る機会があります。「会員情報の更新」「説明会への参加」「報酬の確認」といった連絡が届いたとき、表示された名前やロゴだけを見てログインしていませんか。
本記事では、届いた案内をそのまま信用せず、普段から確認済みの窓口に戻って確かめる手順を整理します。資料請求後の個人情報管理とは異なり、今回は受け取ったリンクから偽の入力画面へ進まないための確認が中心です。以下の例と記録表は説明用であり、実際の被害事例ではありません。
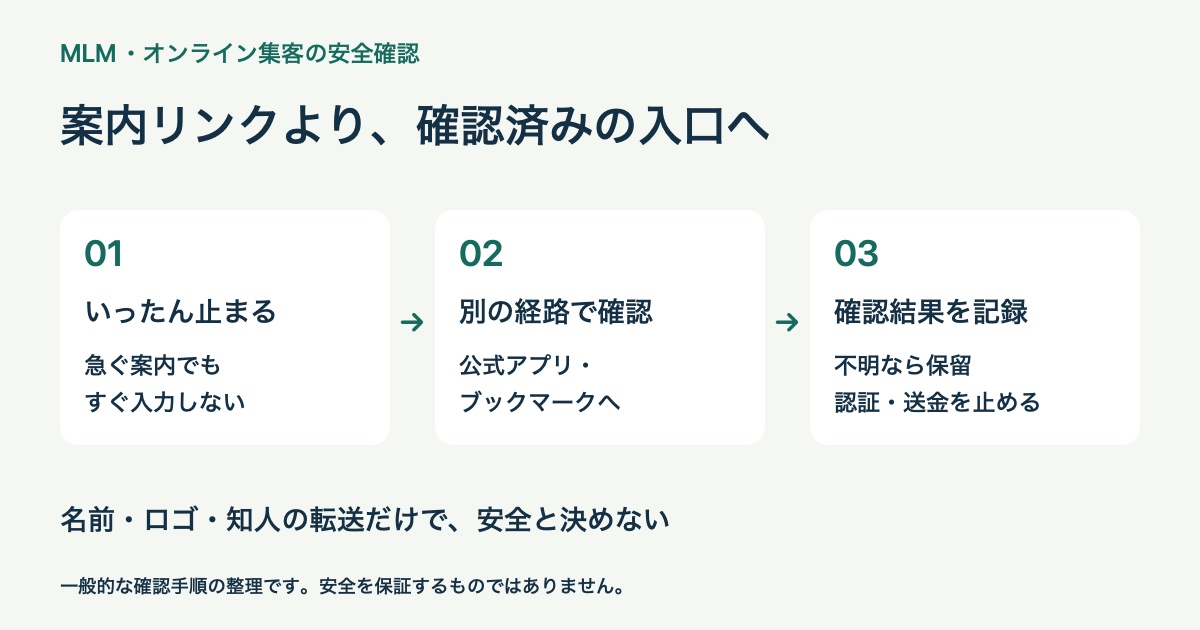
最初にすることは「返信」ではなく「別の経路で確認」
不審な案内が届いたら、その本文にあるリンクや電話番号だけを使って真偽を確かめようとしないことが大切です。警察庁は、メールやSMSのリンクを安易にクリックせず、あらかじめ登録した公式サイトのブックマークや公式アプリを利用するよう案内しています。
たとえば、説明用の場面として「今日中に再認証しないと会員資格が停止する」というメッセージを考えます。急いでリンクを開く前に、普段使っている公式の入口を自分で開き、同じ通知があるかを確認します。見つからなければ、以前から把握している問い合わせ窓口へ連絡します。通知がないだけで詐欺と断定するのではなく、未確認として操作を止めます。
名前・ロゴ・知人からの転送だけでは判断しない
表示名と連絡内容を分けて考える
送信者の表示名が知っている会社名でも、正しい相手であるとは限りません。知人が転送してくれた場合も、その人が元の案内を十分確認しているとは限らないため、転送者の人柄とリンク先の安全性を分けて考えます。
MLMのチーム内では、説明会の予定や資料をまとめて共有することがあります。その便利さを保ちながら、ログインや支払いを伴う操作だけは本人が確認済みの入口から行う、と運用を分ける方法があります。これは特定サービスの公式ルールではなく、本記事が提案する管理方法です。
「リンクを開けた」と「情報を入力してよい」は別
見慣れた画面が表示されても、そのままパスワードや認証コードを入れる必要はありません。本人が開始していない認証や、用途を説明できない入力要求に気づいた時点で止まりましょう。画面を閉じて、正規のアプリや確認済みの入口からやり直すことを優先します。
LINEの公式ガイドでも、なりすましや認証を悪用した乗っ取りへの注意が案内されています。認証番号やログイン操作を、相手の言うままに代行・共有しないことが重要です。出典:LINE「乗っ取り被害に遭わないために」
MLMの案内を受け取ったときの確認表
| 届いた内容 | まず確認すること | 避けたい対応 |
|---|---|---|
| 会員情報の更新 | 確認済みの会員サイトに同じ案内があるか | 本文リンクから即座に再ログインする |
| 説明会への参加 | 主催者・日時・参加方法を既知の窓口で照合 | 参加に無関係な認証番号を渡す |
| 支払い方法の変更 | 契約相手の正式な窓口へ別経路で確認 | メッセージだけで振込先を変更する |
| チーム資料の共有 | 共有者と資料名、閲覧に必要な権限を確認 | 求められた情報を理由なくすべて入力する |
この表は、文面だけから本物・偽物を判定する表ではありません。どの経路で確認するかを決めるための表です。確認が取れるまでは「未確認」と記録し、相手に急かされても認証や送金を先に進めない運用にします。
チームで使う連絡確認メモの記入例
管理表には秘密の情報を書かず、判断に必要な経緯を残します。パスワード、認証番号、カード番号そのものを記入する欄は作りません。共有する場合は個人の連絡先や資料請求者の情報が含まれていないかも確認します。
| 項目 | 記入例(架空) |
|---|---|
| 受信内容 | 会員情報の再確認を求める連絡 |
| 受信経路 | メッセージアプリ |
| 実施した操作 | 本文を読んだのみ。リンク未操作、情報入力なし |
| 別経路の確認 | 登録済みの公式窓口へ問い合わせ |
| 現在の状態 | 回答待ち。チームへの転送を保留 |
| 次の対応 | 窓口の回答を受けて案内の扱いを決定 |
記録の目的は、詳しい人が見たときに「何をしたか」が分かるようにすることです。「危なそう」「大丈夫そう」といった印象だけでは、入力済みなのか、ファイルも開いたのかが伝わりません。分からない点は無理に埋めず、未確認と記載してください。
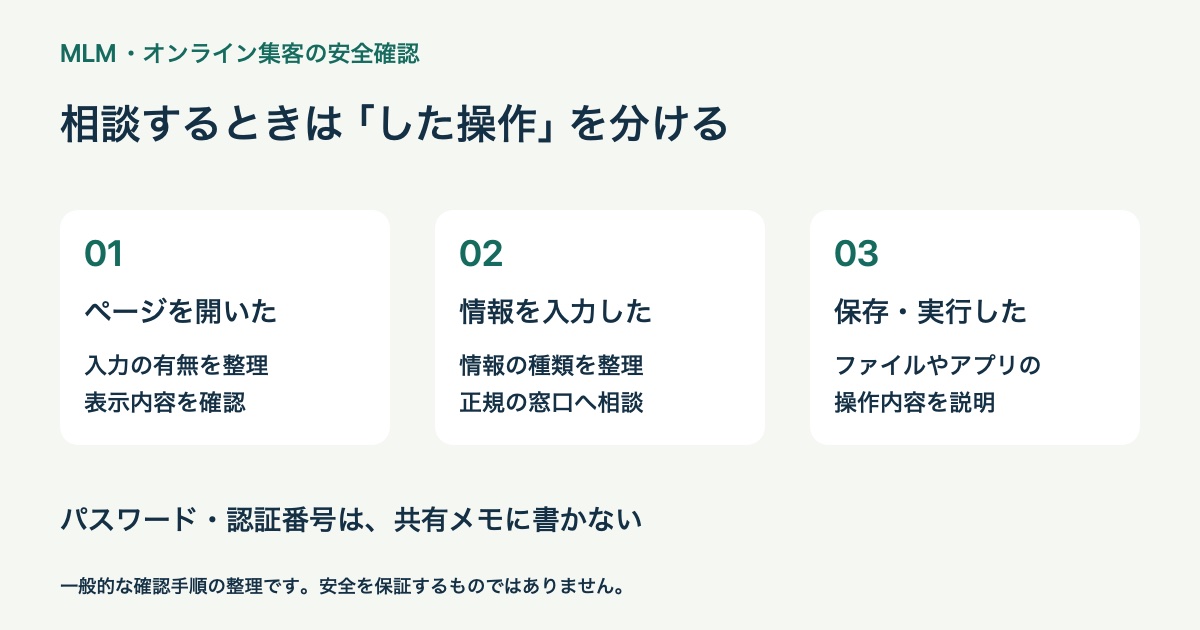
リンクを開いた・情報を入力したときは分けて対応する
開いただけの場合
その後に何をしたかを整理します。ページを表示しただけなのか、ファイルを保存・実行したのか、アプリをインストールしたのかで相談内容が変わります。何も入力していないという理由だけで、あらゆるリスクがないと断定しないようにします。不安があれば端末やサービスの公式サポート、情報セキュリティの相談窓口へ状況を説明してください。
認証情報や支払い情報を入力した場合
届いたメッセージの相手に「取り消してください」と頼むだけで終わらせず、正規のサービス窓口へ速やかに相談します。カード情報に関係する場合はカード会社、送金に関係する場合は金融機関への連絡も必要です。具体的な停止・変更手順は、各社の公式案内に従ってください。
相談時には、受信日時、表示されたサービス名、行った操作、入力した情報の種類を整理します。第三者が見られる場所へ秘密の番号や個人情報を貼り付けないよう注意します。IPAの情報セキュリティ安心相談窓口では、一般的なウイルスや不正アクセスなどの技術的な相談を受け付けていますが、個別の端末調査や契約上の判断をすべて行う窓口ではありません。出典:IPA「情報セキュリティに関する技術的なご相談」
パスワードを入力してしまった場合、警察庁は、その認証情報を使うすべてのサービスで速やかに変更するよう案内しています。変更は不審な画面ではなく、正規の入口から行います。同じパスワードを他でも使っていないかを確認し、被害が疑われる場合は警察への相談も検討してください。
普段の準備で確認の手間を減らす
落ち着いているときに、利用するサービスの公式入口と問い合わせ先を確認し、必要なものだけブックマークへ登録しておきます。チーム共通の資料には担当者と最終確認日を記し、連絡先が変わった場合に古い案内を残さない管理を提案します。公式窓口の一覧とパスワードの保管場所は分け、一覧を共有しても認証情報が広がらないようにしてください。
案内を送る側が見直すこと
自分がオンライン集客で案内を送る側なら、受信者が別経路で確認できる余地を用意しましょう。誰から何の目的で届いた案内なのかを明記し、必要以上に期限を強調したり、確認する人を責めたりしないことが大切です。
- 案内の目的、主催者、対象者を分かる位置に書く
- 会員サイトへの入口と資料の閲覧リンクを混同させない
- 相手にパスワードや認証番号の返信を求めない
- リンクを開かなくても、既知の窓口から確認できることを伝える
- 不審な案内を発見したときの担当者と連絡経路を決める
紹介の許可や個人情報の取扱いまで、この確認表だけで整うわけではありません。資料請求者の情報を扱う場合は、MLM資料請求の個人情報管理も確認してください。案内内容の広告表現については、誇大広告を避ける情報発信の基本で別に整理しています。
よくある質問
知っている紹介者から届いたリンクなら安全ですか?
紹介者を知っていることだけでは安全性を確認できません。転送元の内容やアカウントの状況が分からない場合もあります。特に認証・支払いを求められる場面では、確認済みの公式窓口へ戻りましょう。
DBS・ADSの案内でも同じ手順を使えますか?
一般的な受信確認の考え方として使えます。ただし、本記事は特定のDBS・ADSの公式な連絡方法やセキュリティ仕様を確認したものではありません。利用中のサービスの正式名称、運営者、公式窓口を個別に確かめてください。
不審なメッセージをチーム全員へ転送してよいですか?
そのまま転送すると、別の人がリンクを開く可能性があります。注意喚起には必要な範囲の説明を使い、個人情報や操作可能な不審リンクを不用意に広めない方法を検討してください。元の証拠の扱いは相談先の案内も確認します。
まとめ:急ぐ連絡ほど、確認済みの入口へ戻る
MLMの案内リンクは、名前や画面の見た目だけで判断せず、普段から把握している公式の入口や窓口を使って確かめます。届いた内容、行った操作、確認先、未確認事項を分けて記録すれば、相談の際にも状況を説明しやすくなります。安全を保証する方法ではありませんが、焦って認証や支払いを進めないための手順として活用してください。
一次情報確認日:2026年10月14日。各サービスの操作方法は変更される場合があるため、対応時には最新の公式案内を確認してください。
コメント